Principales conclusiones:
Las Passkeys son credenciales resistentes a la suplantación de identidad basadas en criptografía de clave pública que eliminan los secretos compartidos entre usuarios y servidores.
Una clave de acceso es una credencial WebAuthn detectable creada dentro del marco de autenticación FIDO2.
Web Authentication (WebAuthn) es el estándar de navegador que permite la autenticación sin contraseña en navegadores, dispositivos y autenticadores.
Las credenciales sincronizadas y vinculadas a dispositivos satisfacen distintas necesidades operativas, desde la comodidad hasta el control de alta seguridad.
Dado que los servidores sólo almacenan claves públicas, la violación de una base de datos no expone secretos de inicio de sesión reutilizables.
Además del inicio de sesión, las claves de acceso pueden sustituir a las contraseñas de los monederos cuando se firman transacciones, desbloqueando de forma segura la clave privada del monedero mediante criptografía protegida por hardware.
El paso de las contraseñas a la autenticación de clave pública
Las contraseñas son secretos compartidos. Un usuario crea una, el servidor almacena una versión de la misma y el inicio de sesión funciona porque ambas partes conocen el mismo secreto. Este sistema tiene puntos débiles. La gente reutiliza las contraseñas. Los atacantes engañan a los usuarios para que las introduzcan en sitios web falsos. Si se vulnera una base de datos, los hash de las contraseñas robadas pueden a veces descifrarse o reutilizarse en otros sitios.
La autenticación sin contraseña sustituye este modelo por la criptografía de clave pública. En lugar de compartir un secreto con un sitio web, un dispositivo crea un par de claves único para ese dominio específico. Una de las claves es privada y permanece en el dispositivo. La otra es pública y la almacena el sitio web.
Esto ocurre en dos sencillos pasos.
Inscripción
Cuando un usuario inicia sesión, el dispositivo crea un par de claves. La clave pública se envía al sitio web y se almacena con la cuenta del usuario. El sitio web también puede optar por comprobar qué tipo de dispositivo creó la credencial.
Autenticación
Cuando el usuario se conecta, el sitio web envía un desafío aleatorio. El dispositivo firma ese desafío utilizando la clave privada. El sitio web verifica la firma utilizando la clave pública almacenada.
Con las contraseñas, los usuarios envían un secreto reutilizable. Con las credenciales de clave pública, el servidor recibe una prueba de que el dispositivo posee la clave privada correcta. La clave privada nunca sale del dispositivo. El cambio fundamental es sencillo: los sitios web ya no necesitan almacenar secretos que puedan ser robados y reutilizados.
Passkeys y WebAuthn: las credenciales y el estándar
Passkeys y WebAuthn están relacionados, pero no son lo mismo.
Web Authentication (WebAuthn) es un estándar de navegador desarrollado por el World Wide Web Consortium como parte del marco de autenticación FIDO2. Define cómo los navegadores se comunican con los dispositivos y cómo los sitios web verifican los intentos de inicio de sesión.
Una clave de acceso es un tipo de credencial WebAuthn. Es simplemente un tipo de credencial creada y utilizada a través de ese estándar.
WebAuthn proporciona las reglas y la API del navegador que permiten un inicio de sesión seguro basado en claves. No almacena claves por sí mismo. Los navegadores exponen WebAuthn a través de la API navigator.credentials, que los desarrolladores utilizan para iniciar los flujos de registro e inicio de sesión.
La credencial vive en el dispositivo. WebAuthn define cómo se crea y comprueba.
Los cuatro actores técnicos de un flujo WebAuthn
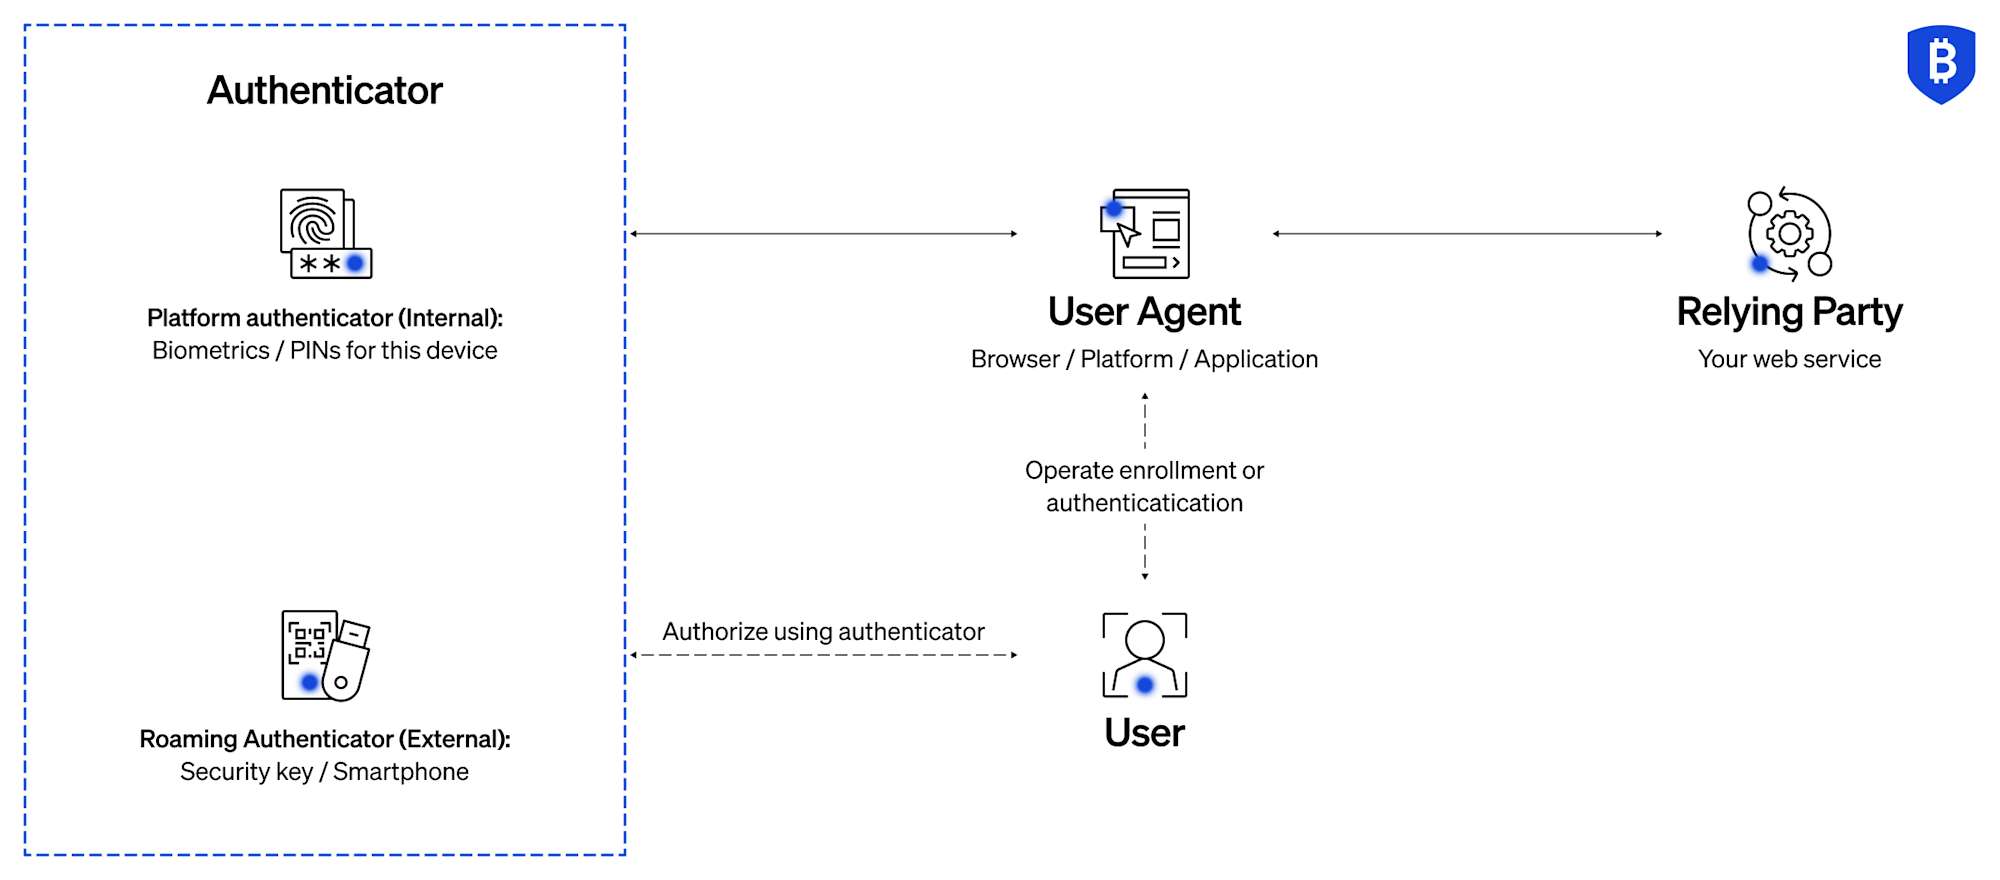
El inicio de sesión en WebAuthn consta de cuatro partes.
El usuario
La persona que intenta iniciar sesión. Confirma su identidad mediante una huella dactilar, un escáner facial o el PIN del dispositivo.
El agente de usuario
El navegador o sistema operativo. Actúa como capa intermedia entre el sitio web y el dispositivo.
El Autenticador
El dispositivo que crea y almacena el par de claves. Puede ser un teléfono, un chip de seguridad de un portátil o una llave de seguridad de hardware.
La parte que confía
El sitio web o servidor. Almacena la clave pública y verifica los retos de inicio de sesión firmados.
El sitio web nunca ve ni almacena la clave privada.
Por qué este modelo es resistente al phishing
El phishing consiste en engañar a los usuarios para que introduzcan sus contraseñas en sitios web falsos.
Las credenciales de clave pública lo impiden a nivel técnico.
Cada credencial está vinculada a un dominio web específico, conocido como identificador de la parte que confía, o RP ID. Si un usuario visita un sitio web falso, el dominio no coincide con el vinculado a la credencial. El dispositivo se negará a firmar el desafío de inicio de sesión.
La protección no depende de que el usuario detecte el sitio falso. La criptografía la refuerza.
El fin de los secretos compartidos
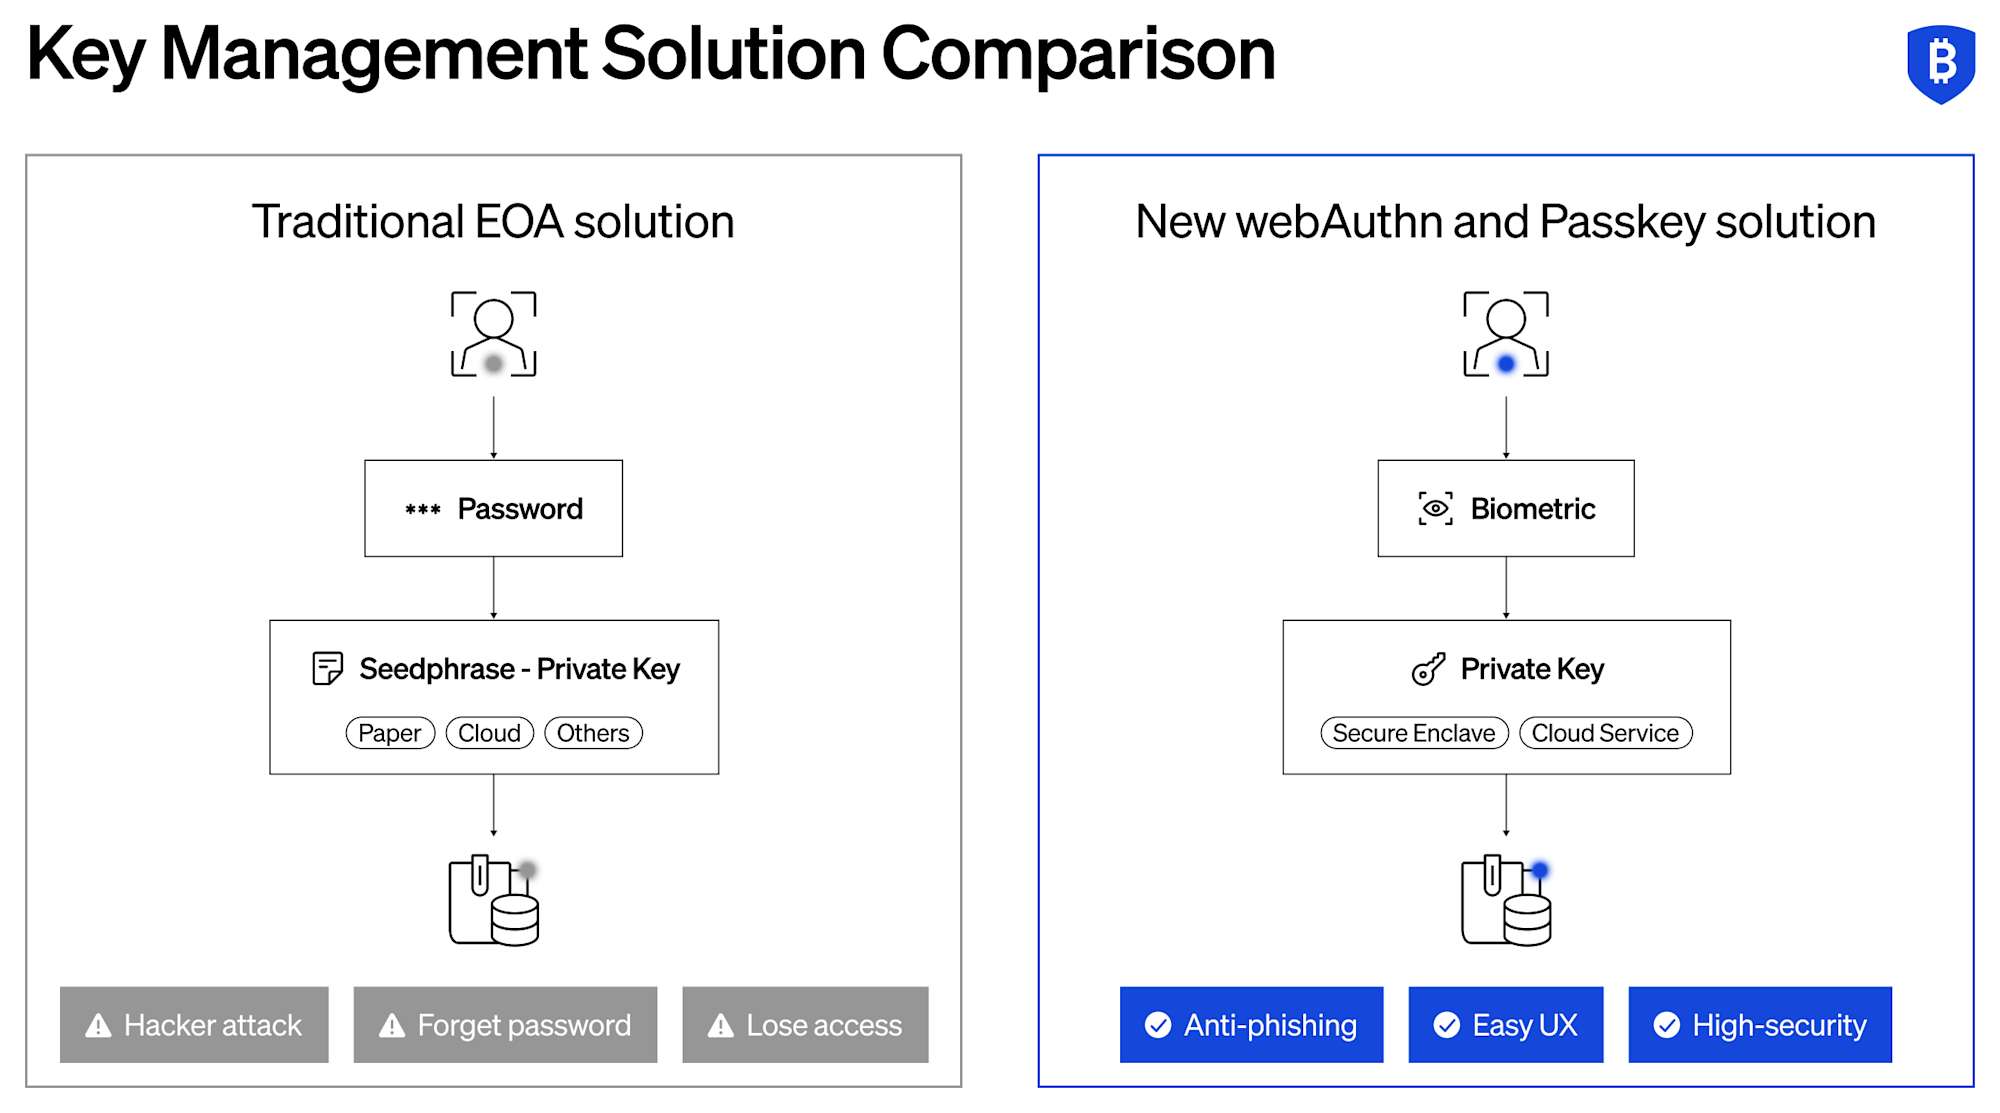
Con las contraseñas, los sitios web almacenan versiones cifradas de los secretos. Si se vulnera una base de datos, los atacantes pueden intentar descifrar esos hashes o reutilizarlos en otros servicios.
Con las credenciales WebAuthn, el sitio web sólo almacena la clave pública. Una clave pública no puede utilizarse para iniciar sesión. Sólo puede verificar una firma creada por la clave privada correspondiente.
Si se compromete una base de datos, los atacantes obtienen información que no puede utilizarse para suplantar a los usuarios. La clave privada permanece en el dispositivo del usuario.
Esto elimina uno de los mayores riesgos de los sistemas tradicionales de contraseñas.
Credenciales y nombre de usuario Discoverable Inicio de sesión gratuito
Las credenciales detectables permiten que el dispositivo recuerde qué credencial pertenece a qué sitio web y cuenta.
Cuando un usuario visita un sitio, el navegador puede mostrar automáticamente las opciones de inicio de sesión disponibles. El usuario selecciona la cuenta y confirma con una huella dactilar o un escáner facial. No es necesario escribir el nombre de usuario.
El inicio de sesión se sigue basando en la criptografía, pero la experiencia es similar a la del autocompletado de contraseñas.
Más allá del inicio de sesión: Uso de claves de acceso para firmar transacciones de cartera
WebAuthn se asocia más comúnmente con el inicio de sesión, pero el mismo modelo criptográfico también se puede aplicar a la firma de transacciones de monedero.
En un monedero de activos digitales, los usuarios suelen introducir una contraseña de monedero para desbloquear una clave privada cifrada antes de firmar una transacción. Las claves de acceso pueden sustituir a esta contraseña. En lugar de introducir un secreto reutilizable, el usuario confirma con una credencial que lleva en el dispositivo, como Face ID, Touch ID o una llave de seguridad de hardware. La contraseña desbloquea de forma segura la clave privada del monedero mediante criptografía protegida por hardware, y la clave privada firma entonces la transacción de blockchain como de costumbre.
Este enfoque mejora la usabilidad al tiempo que preserva el modelo de seguridad del monedero existente. La clave de acceso actúa como mecanismo de desbloqueo seguro, mientras que la clave privada del monedero sigue siendo el firmante criptográfico y nunca abandona su entorno protegido.
Credenciales sincronizadas frente a credenciales vinculadas al dispositivo
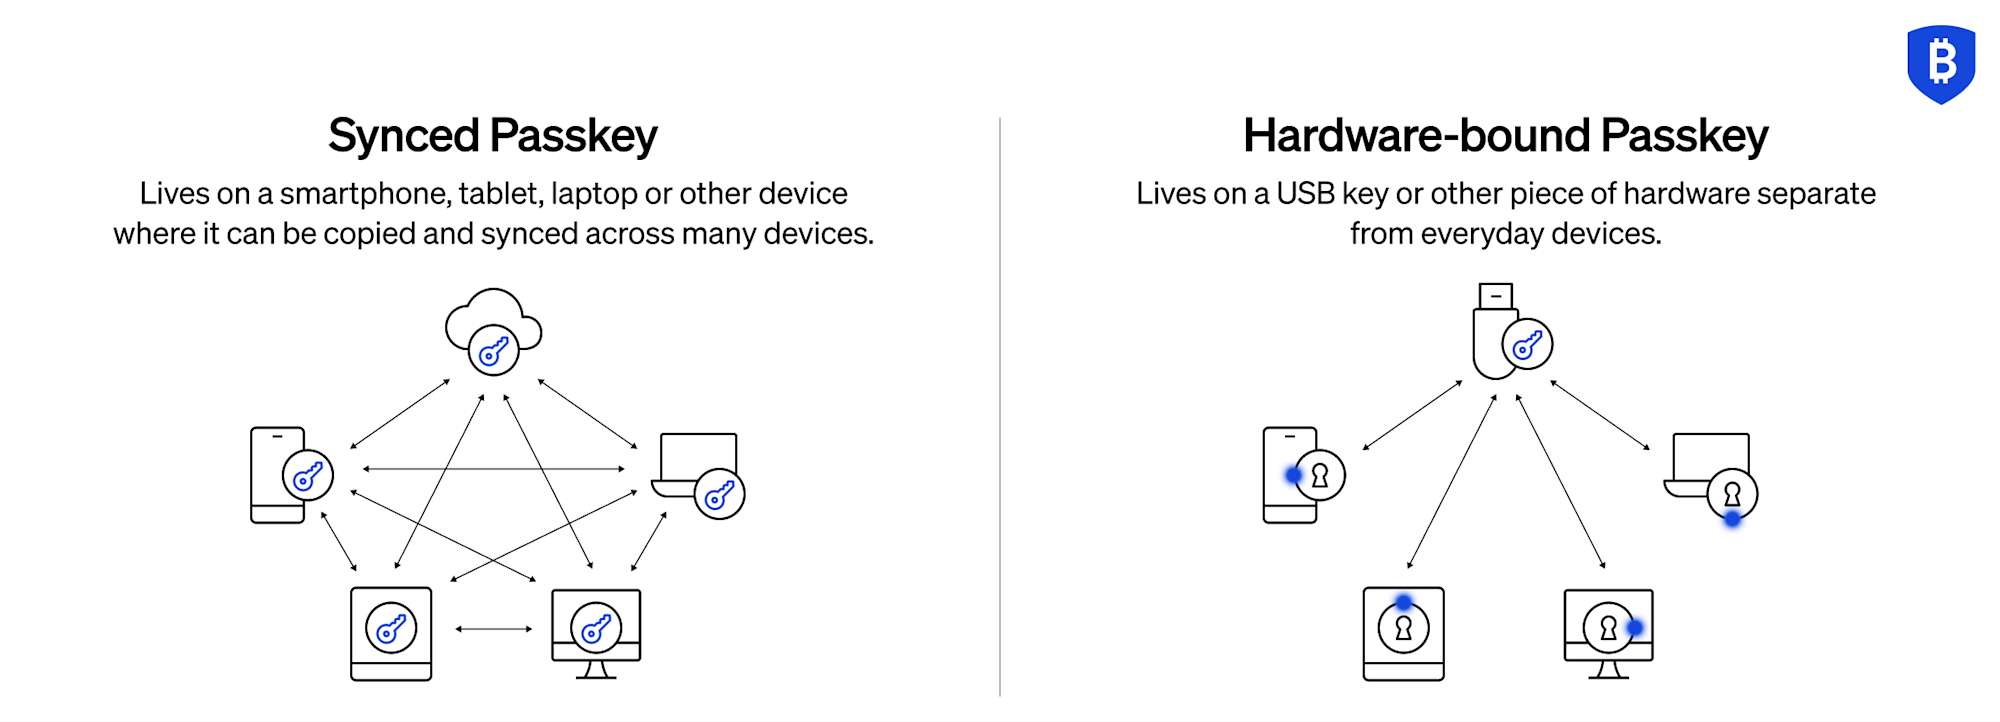
Las credenciales WebAuthn pueden utilizarse de diferentes maneras.
Credenciales sincronizadas
Las credenciales sincronizadas se almacenan en sistemas en la nube como iCloud Keychain o Google Password Manager. La clave privada se crea dentro de un hardware seguro en el dispositivo y luego se sincroniza de forma segura con otros dispositivos vinculados a la cuenta.
Esto facilita la recuperación del acceso en caso de pérdida de un dispositivo, al tiempo que mantiene las claves protegidas en cada dispositivo.
Credenciales vinculadas al dispositivo
Las credenciales vinculadas a un dispositivo permanecen en un único dispositivo y no pueden exportarse. Las claves de seguridad de hardware son un ejemplo habitual.
Este enfoque es útil para situaciones de alta seguridad en las que se requiere un control estricto de las claves.
Los desarrolladores deben elegir el modelo que se adapte a sus necesidades de seguridad y requisitos de recuperación.
¿Son seguras las Passkeys?
Sí, cuando se aplica correctamente.
La seguridad ya no depende de memorizar secretos. Depende de la criptografía, la vinculación de dominios y el almacenamiento de claves protegido por hardware.
El phishing se bloquea a nivel de protocolo. Las violaciones de bases de datos no exponen secretos de inicio de sesión reutilizables. Los principales riesgos restantes tienen que ver con la pérdida de dispositivos y el diseño de recuperación de cuentas.
Como ocurre con cualquier sistema de autenticación, las vías de recuperación deben diseñarse con cuidado. Pero se eliminan los principales puntos débiles de los secretos compartidos.
Consideraciones arquitectónicas para desarrolladores
La adopción de WebAuthn cambia la forma de diseñar la autenticación.
Las aplicaciones deben soportar flujos de registro e inicio de sesión, almacenar claves públicas con cuentas de usuario y diseñar métodos de recuperación que no recurran a secretos compartidos débiles.
Los desarrolladores deben decidir si necesitan verificar qué tipo de dispositivo creó una credencial, qué autenticadores permitir y qué opciones de copia de seguridad están permitidas.
Estas credenciales reducen el riesgo de phishing y de reutilización de contraseñas, pero deben formar parte de un sistema de identidad más amplio que incluya una autorización y una gestión de sesiones adecuadas.
Por qué BitGo
La autenticación segura es fundamental para la infraestructura de activos digitales. Las instituciones que necesitan controles operativos y de custodia regulados pueden empezar con la oferta de custodia de BitGo, Crypto Custody Solutions.
BitGo opera al amparo de una carta fiduciaria nacional emitida por la Oficina del Interventor de la Moneda y es una empresa que cotiza en bolsa. Esta estructura somete sus operaciones a una supervisión reguladora directa y a la transparencia del mercado público. Los controles de autenticación, incluido el soporte para modelos de acceso basados en hardware y en políticas, se implementan junto con los modelos de seguridad de monederos establecidos descritos en Entendiendo los monederos de BitGo y la disciplina operativa asociada con el almacenamiento en frío.
Al alinear las prácticas de autenticación resistentes al phishing con la infraestructura de custodia regulada, BitGo apoya a las instituciones que exigen controles de acceso duraderos y verificables.
Preguntas frecuentes
¿Qué es una clave de acceso?
Una clave de acceso es una credencial WebAuthn que le permite iniciar sesión utilizando un par de claves de dispositivo en lugar de una contraseña.
¿En qué se diferencia de la autenticación multifactor?
La autenticación multifactor tradicional añade pasos adicionales a una contraseña. Las credenciales WebAuthn sustituyen por completo a la contraseña y utilizan una prueba criptográfica más la verificación del dispositivo, como la biometría o un PIN.
¿Qué ocurre si se vulnera la base de datos de un servidor?
En el servidor sólo se almacenan las claves públicas. Las claves públicas no pueden utilizarse para iniciar sesión sin las correspondientes claves privadas almacenadas en los dispositivos.
¿Pueden suplantarse estas credenciales?
Están diseñadas para resistir el phishing porque cada credencial está vinculada a un dominio de sitio web específico. Un dispositivo no firmará un desafío de inicio de sesión para un sitio falso.
¿Qué ocurre si se pierde un dispositivo?
Las credenciales sincronizadas pueden restaurarse a través de su ecosistema. Las credenciales vinculadas a dispositivos requieren autenticadores de copia de seguridad o un plan de recuperación.



Acerca de BitGo
BitGo es la empresa de infraestructura de activos digitales que ofrece servicios de custodia, wallets, staking, negociación, financiación y liquidación desde un almacenamiento en frío regulado. Desde nuestra fundación en 2013, nos hemos centrado en acelerar la transición del sistema financiero a una economía de activos digitales. Con una presencia global y múltiples entidades reguladas, BitGo presta servicio a miles de instituciones, incluidas muchas de las principales marcas, bolsas y plataformas del sector, y a millones de inversores minoristas de todo el mundo.