Principais conclusões:
Passkeys são credenciais resistentes a phishing criadas com base em criptografia de chave pública que eliminam segredos compartilhados entre usuários e servidores.
Uma chave de acesso é uma credencial WebAuthn detectável criada dentro da estrutura de autenticação FIDO2.
A autenticação na Web (WebAuthn) é o padrão de navegador que permite a autenticação sem senha em navegadores, dispositivos e autenticadores.
As credenciais sincronizadas e vinculadas a dispositivos atendem a diferentes necessidades operacionais, desde a conveniência até o controle de alta segurança.
Como os servidores armazenam apenas chaves públicas, uma violação de banco de dados não expõe segredos de login reutilizáveis.
Além do login, as passkeys podem substituir as senhas digitadas da carteira ao assinar transações, desbloqueando com segurança a chave privada da carteira usando criptografia protegida por hardware.
A mudança de senhas para autenticação de chave pública
As senhas são segredos compartilhados. Um usuário cria uma senha, o servidor armazena uma versão dela e o login funciona porque os dois lados conhecem o mesmo segredo. Esse sistema tem pontos fracos. As pessoas reutilizam as senhas. Os invasores induzem os usuários a digitá-las em sites falsos. Se um banco de dados for violado, os hashes de senha roubados podem, às vezes, ser quebrados ou reutilizados em outro lugar.
A autenticação sem senha substitui esse modelo pela criptografia de chave pública. Em vez de compartilhar um segredo com um site, um dispositivo cria um par de chaves exclusivo para esse domínio específico. Uma chave é privada e permanece no dispositivo. A outra chave é pública e é armazenada pelo site.
Isso acontece em duas etapas simples.
Registro
Quando um usuário configura o login, o dispositivo cria um par de chaves. A chave pública é enviada para o site e armazenada com a conta do usuário. O site também pode optar por verificar que tipo de dispositivo criou a credencial.
Autenticação
Quando o usuário faz login, o site envia um desafio aleatório. O dispositivo assina esse desafio usando a chave privada. O site verifica a assinatura usando a chave pública armazenada.
Com as senhas, os usuários enviam um segredo reutilizável. Com as credenciais de chave pública, o servidor recebe uma prova de que o dispositivo possui a chave privada correta. A chave privada nunca sai do dispositivo. A mudança fundamental é simples: os sites não precisam mais armazenar segredos que podem ser roubados e reutilizados.
Passkeys e WebAuthn: credenciais e o padrão
Passkeys e WebAuthn estão relacionados, mas não são a mesma coisa.
Web Authentication (WebAuthn) é um padrão de navegador desenvolvido pelo World Wide Web Consortium como parte da estrutura de autenticação FIDO2. Ele define como os navegadores se comunicam com os dispositivos e como os sites verificam as tentativas de login.
Uma chave de acesso é um tipo de credencial WebAuthn. Ela é simplesmente um tipo de credencial criada e usada por meio desse padrão.
O WebAuthn fornece as regras e a API do navegador que permitem o login seguro e baseado em chave. Ele não armazena chaves propriamente ditas. Os navegadores expõem o WebAuthn por meio da API navigator.credentials, que os desenvolvedores usam para iniciar os fluxos de registro e login.
A credencial reside no dispositivo. O WebAuthn define como ela é criada e verificada.
Os quatro atores técnicos em um fluxo WebAuthn
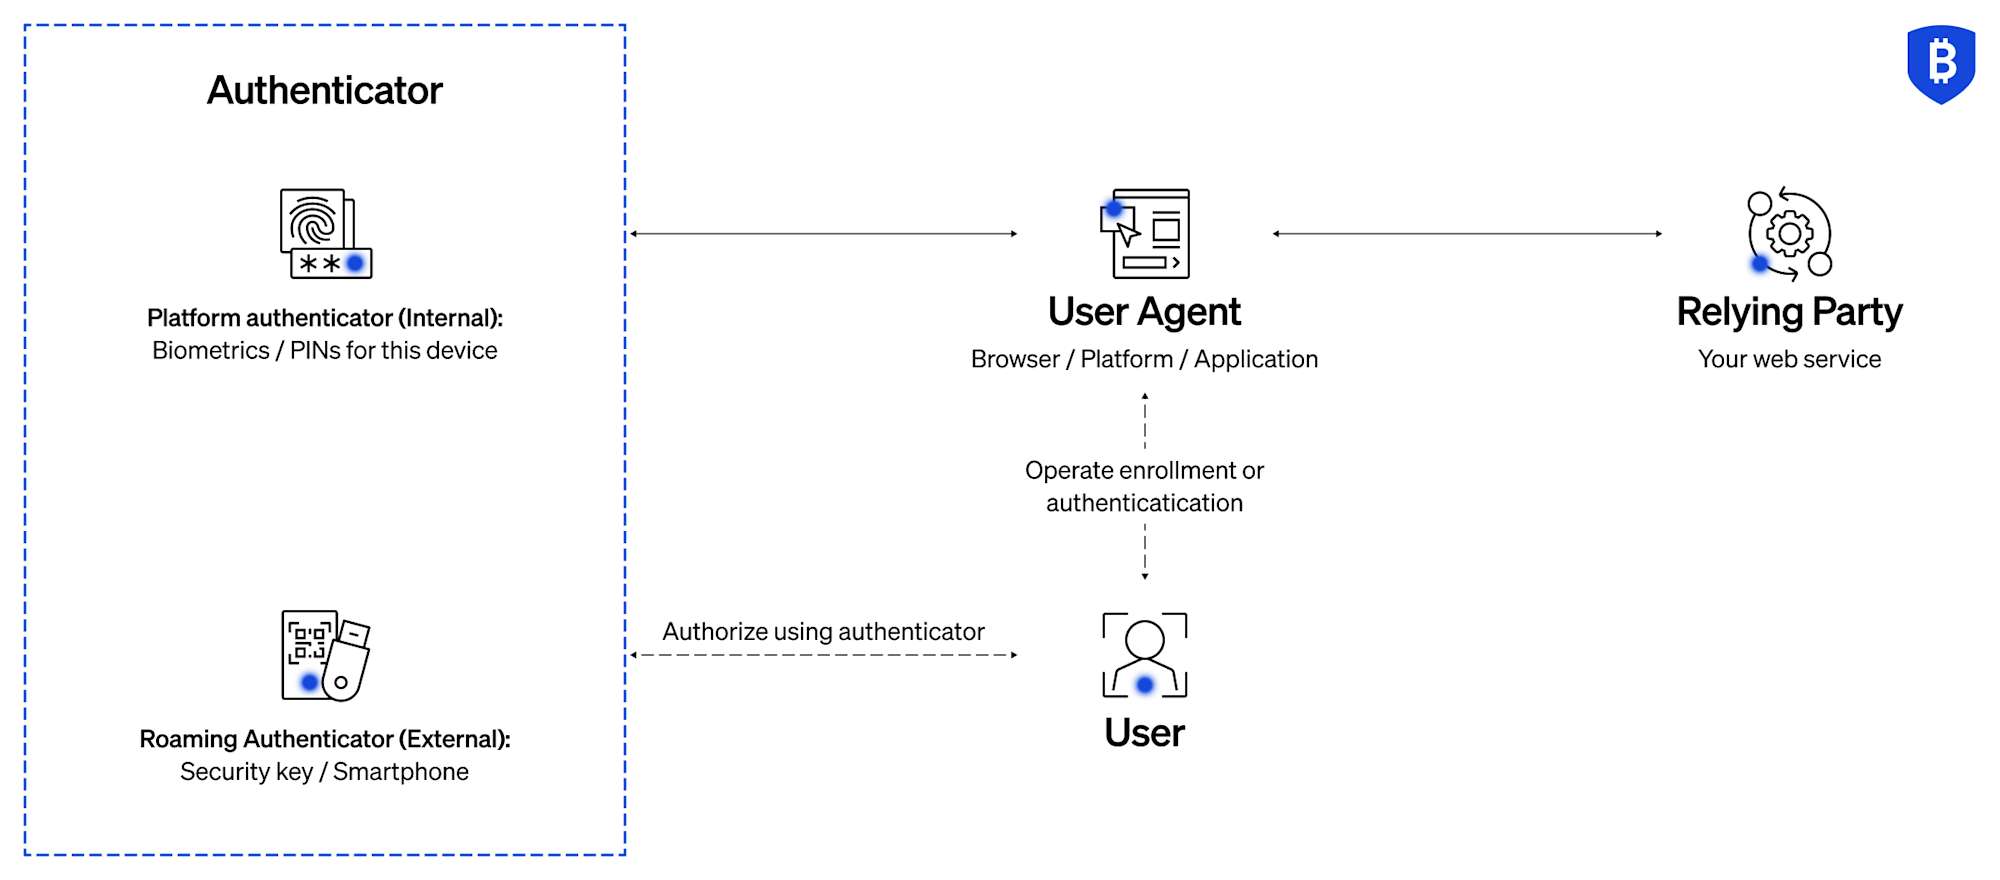
Um login do WebAuthn envolve quatro partes.
O usuário
A pessoa que está tentando fazer login. Ela confirma sua identidade usando uma impressão digital, digitalização facial ou PIN do dispositivo.
O agente do usuário
O navegador ou o sistema operacional. Ele atua como a camada intermediária entre o site e o dispositivo.
O Autenticador
O dispositivo que cria e armazena o par de chaves. Pode ser um telefone, um chip de segurança de laptop ou uma chave de segurança de hardware.
A parte confiável
O site ou servidor. Ele armazena a chave pública e verifica os desafios de login assinados.
O site nunca vê ou armazena a chave privada.
Por que esse modelo é resistente a phishing
O phishing funciona enganando os usuários para que digitem senhas em sites falsos.
As credenciais de chave pública evitam isso em nível técnico.
Cada credencial está vinculada a um domínio de site específico, conhecido como identificador da parte confiável, ou ID de RP. Se um usuário visitar um site falso, o domínio não corresponderá àquele vinculado à credencial. O dispositivo se recusará a assinar o desafio de login.
A proteção não depende de o usuário detectar o site falso. A criptografia a impõe.
O fim dos segredos compartilhados
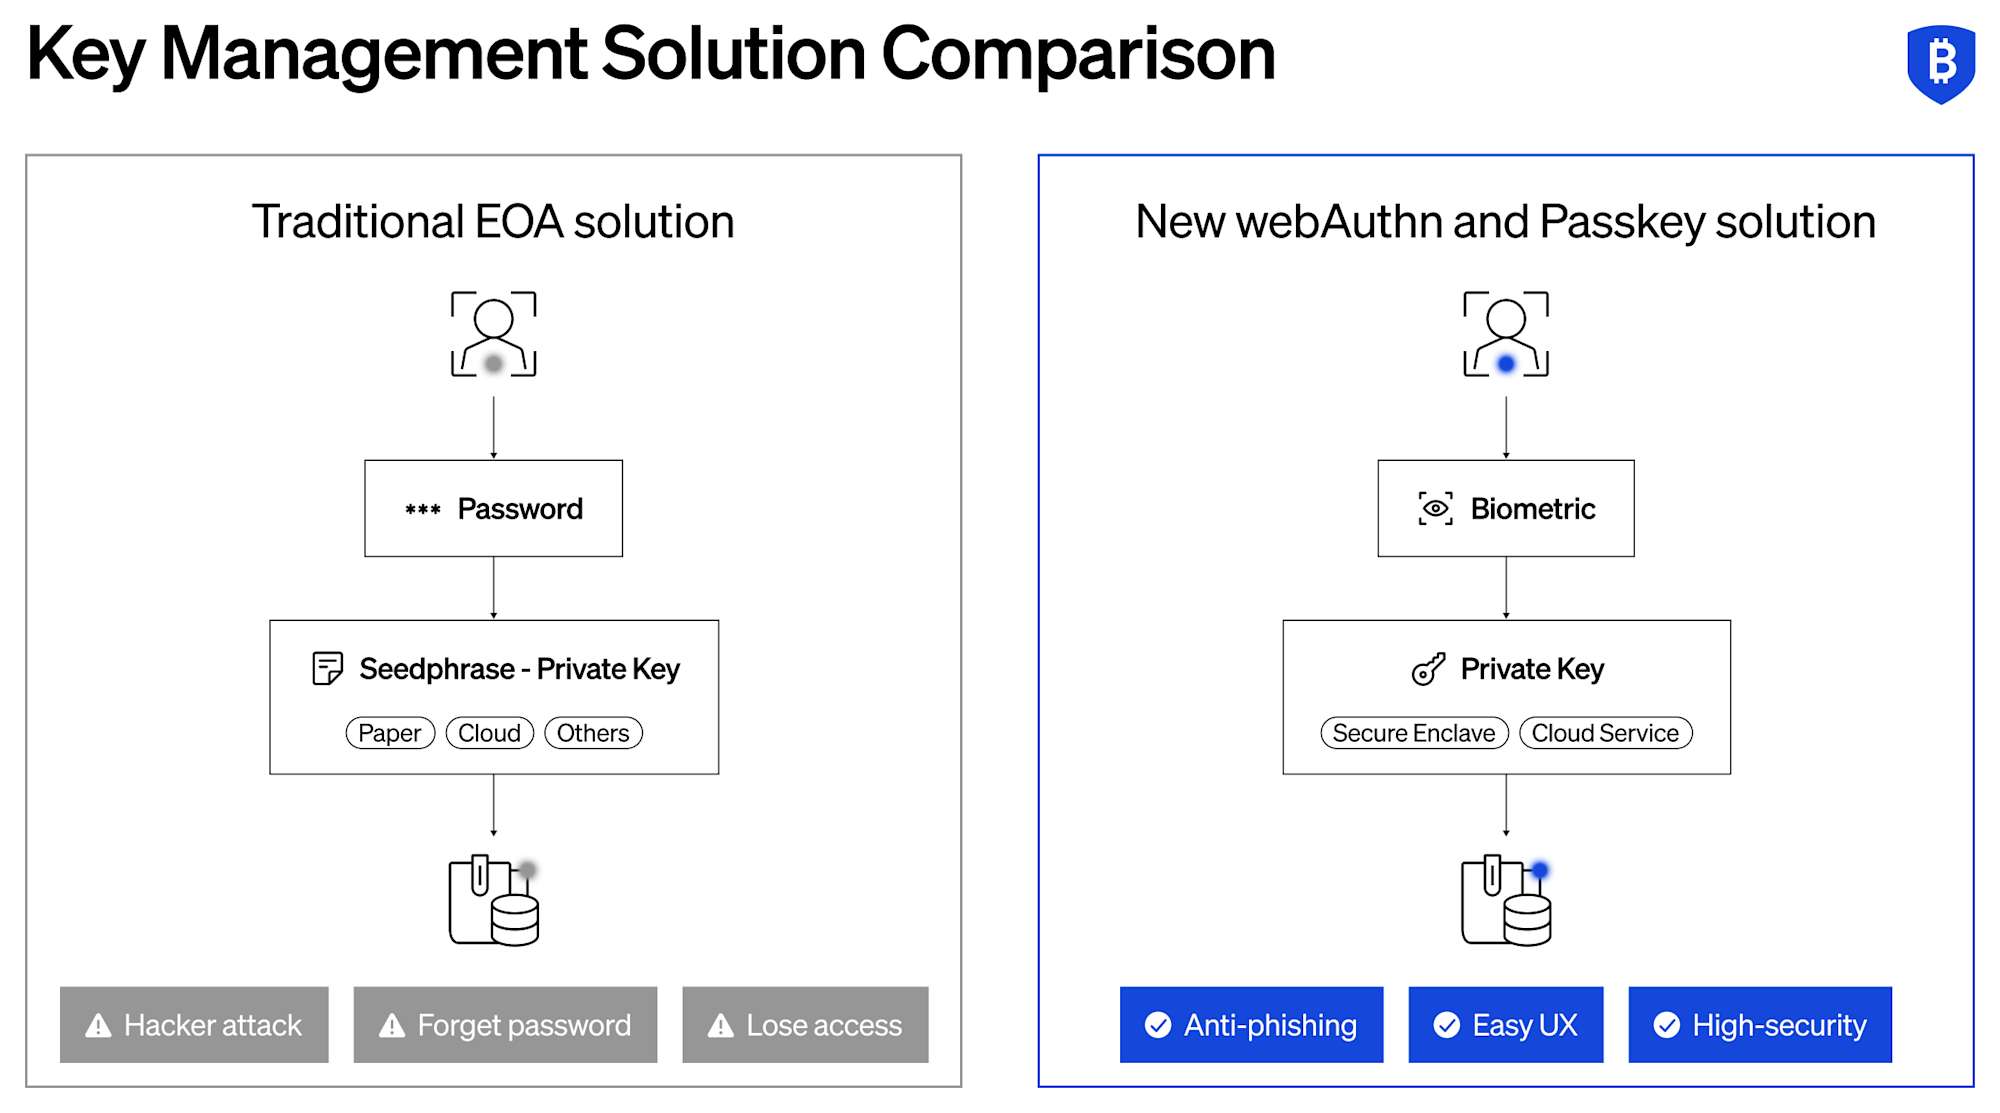
Com as senhas, os sites armazenam versões com hash dos segredos. Se um banco de dados for violado, os invasores poderão tentar decifrar esses hashes ou reutilizá-los em outros serviços.
Com as credenciais WebAuthn, o site armazena apenas a chave pública. Uma chave pública não pode ser usada para fazer login. Ela só pode verificar uma assinatura criada pela chave privada correspondente.
Se um banco de dados for comprometido, os invasores obtêm informações que não podem ser usadas para se passar por usuários. A chave privada permanece no dispositivo do usuário.
Isso elimina um dos maiores riscos dos sistemas de senha tradicionais.
Credenciais e nome de usuário Discoverable Login gratuito
As credenciais detectáveis permitem que o dispositivo se lembre de qual credencial pertence a qual site e conta.
Quando um usuário visita um site, o navegador pode mostrar automaticamente as opções de login disponíveis. O usuário seleciona a conta e confirma com uma impressão digital ou leitura facial. Não é necessário digitar o nome de usuário.
O login ainda se baseia em criptografia, mas a experiência é semelhante ao preenchimento automático de senhas.
Além do login: Usando Passkeys para assinar transações na carteira
O WebAuthn é mais comumente associado ao login, mas o mesmo modelo criptográfico também pode ser aplicado à assinatura de transações de carteira.
Em uma carteira de ativos digitais, os usuários normalmente digitam uma senha da carteira para desbloquear uma chave privada criptografada antes de assinar uma transação. As chaves de acesso podem substituir essa senha digitada. Em vez de digitar um segredo reutilizável, o usuário confirma com uma credencial mantida no dispositivo, como Face ID, Touch ID ou uma chave de segurança de hardware. A senha desbloqueia com segurança a chave privada da carteira usando criptografia protegida por hardware, e a chave privada assina a transação do blockchain normalmente.
Essa abordagem melhora a usabilidade e, ao mesmo tempo, preserva o modelo de segurança da carteira existente. A chave de acesso atua como um mecanismo de desbloqueio seguro, enquanto a chave privada da carteira continua sendo o signatário criptográfico e nunca sai de seu ambiente protegido.
Credenciais sincronizadas versus credenciais vinculadas ao dispositivo
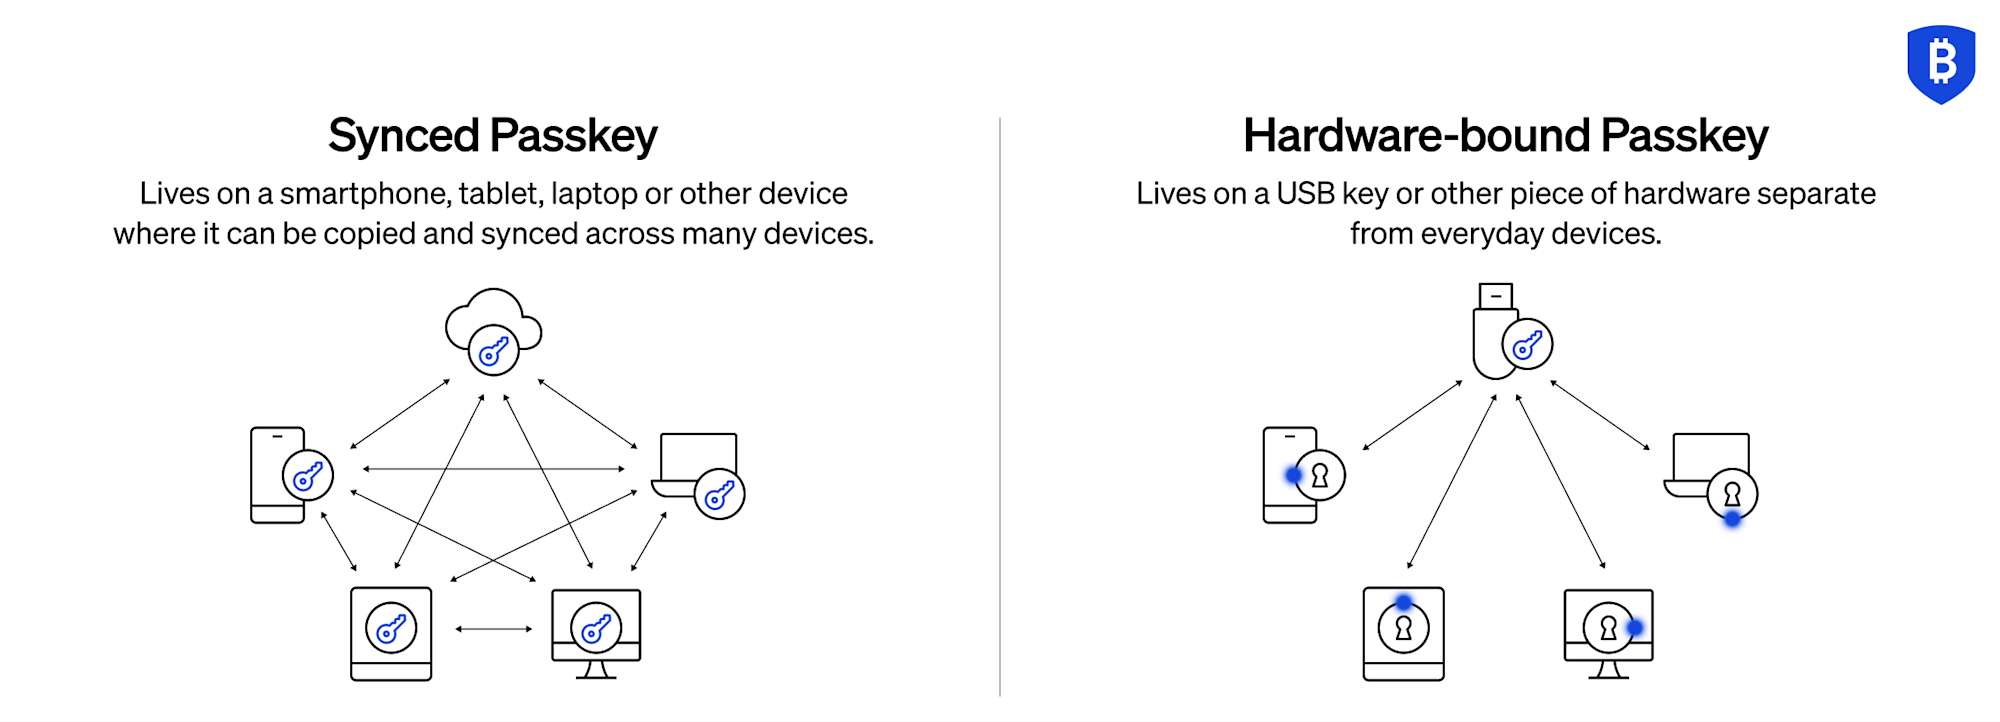
As credenciais WebAuthn podem ser usadas de diferentes maneiras.
Credenciais sincronizadas
As credenciais sincronizadas são armazenadas em sistemas de nuvem, como o iCloud Keychain ou o Google Password Manager. A chave privada é criada dentro de um hardware seguro no dispositivo e, em seguida, sincronizada com segurança para outros dispositivos vinculados à conta.
Isso facilita a recuperação do acesso se um dispositivo for perdido, mantendo as chaves protegidas em cada dispositivo.
Credenciais vinculadas ao dispositivo
As credenciais vinculadas a dispositivos permanecem em um único dispositivo e não podem ser exportadas. As chaves de segurança de hardware são um exemplo comum.
Essa abordagem é útil para situações de alta segurança em que é necessário um controle rigoroso das chaves.
Os desenvolvedores devem escolher o modelo que atenda às suas necessidades de segurança e requisitos de recuperação.
As chaves de acesso são seguras?
Sim, quando implementado corretamente.
A segurança não depende mais da memorização de segredos. Ela se baseia em criptografia, vinculação de domínio e armazenamento de chaves protegido por hardware.
O phishing é bloqueado no nível do protocolo. As violações de banco de dados não expõem segredos de login reutilizáveis. Os principais riscos restantes envolvem perda de dispositivos e projeto de recuperação de contas.
Como em qualquer sistema de autenticação, os caminhos de recuperação devem ser projetados com cuidado. Mas os principais pontos fracos dos segredos compartilhados foram removidos.
Considerações arquitetônicas para desenvolvedores
A adoção do WebAuthn muda a forma como a autenticação é projetada.
Os aplicativos devem oferecer suporte a fluxos de registro e login, armazenar chaves públicas com contas de usuário e projetar métodos de recuperação que não recorram a segredos compartilhados fracos.
Os desenvolvedores devem decidir se precisam verificar que tipo de dispositivo criou uma credencial, quais autenticadores permitir e quais opções de backup são permitidas.
Essas credenciais reduzem o risco de phishing e de reutilização de senhas, mas devem fazer parte de um sistema de identidade mais amplo que inclua autorização adequada e gerenciamento de sessões.
Por que o BitGo
A autenticação segura é fundamental para a infraestrutura de ativos digitais. As instituições que exigem custódia regulamentada e controles operacionais podem começar com a visão geral da oferta de custódia da BitGo, Crypto Custody Solutions.
A BitGo opera sob uma carta fiduciária nacional emitida pelo Office of the Comptroller of the Currency e é uma empresa de capital aberto. Essa estrutura coloca suas operações sob supervisão regulatória direta e transparência do mercado público. Os controles de autenticação, incluindo suporte para modelos de acesso baseados em hardware e orientados por políticas, são implementados juntamente com os modelos de segurança de carteira estabelecidos descritos em Entendendo as carteiras BitGo e a disciplina operacional associada ao armazenamento a frio.
Ao alinhar as práticas de autenticação resistentes a phishing com a infraestrutura de custódia regulamentada, o BitGo apoia as instituições que exigem controles de acesso duráveis e verificáveis.
Perguntas frequentes
O que é uma chave de acesso em termos simples?
Uma chave de acesso é uma credencial do WebAuthn que permite que você faça login usando um par de chaves armazenadas no dispositivo em vez de uma senha.
Qual é a diferença entre isso e a autenticação multifatorial?
A autenticação multifatorial tradicional adiciona etapas extras a uma senha. As credenciais WebAuthn substituem totalmente a senha e usam prova criptográfica mais verificação de dispositivo, como biometria ou PIN.
O que acontece se um banco de dados de servidor for violado?
Somente as chaves públicas são armazenadas no servidor. As chaves públicas não podem ser usadas para fazer login sem as chaves privadas correspondentes armazenadas nos dispositivos.
Essas credenciais podem ser obtidas por phishing?
Eles são projetados para resistir ao phishing porque cada credencial está vinculada a um domínio de site específico. Um dispositivo não assinará um desafio de login para um site falso.
O que acontece se um dispositivo for perdido?
As credenciais sincronizadas podem ser restauradas por meio de seu ecossistema. As credenciais vinculadas a dispositivos exigem autenticadores de backup ou um plano de recuperação.



Sobre a BitGo
A BitGo é a empresa de infraestrutura de ativos digitais que oferece serviços de custódia, wallet-as-a-Service, staking, negociação, financiamento e liquidação a partir de armazenamento a frio regulamentado. Desde a nossa fundação em 2013, nosso foco tem sido acelerar a transição do sistema financeiro para uma economia de ativos digitais. Com presença global e várias entidades regulamentadas, a BitGo atende milhares de instituições, incluindo muitas das principais marcas, bolsas e plataformas do setor, e milhões de investidores de varejo em todo o mundo.